En marzo de 2026 tuvimos una plática con madres y padres de familia del Colegio Emma Willard, sede San Juan de los Lagos. El título: Ciberseguridad en el Día a Día. Unos 40 minutos, cero tecnicismos innecesarios y una promesa: que cada persona saliera con algo que pudiera hacer esa misma noche.
Este artículo es esa plática por escrito, con dos cambios: las cifras ahora tienen fuente oficial (en la presentación usé números generales; aquí van datos del INEGI y la CONDUSEF con liga) y actualicé las herramientas recomendadas, porque en seguridad lo que era buena idea hace dos años a veces ya no lo es.
Gracias al colegio por abrirnos la puerta, y a los papás y mamás que se quedaron a preguntar al final. Esas preguntas son la razón de que exista este blog.
Spoiler: todos somos objetivos
La frase con la que abrí fue: "mientras lees esto, alguien está intentando entrar a tu cuenta". Suena exagerado hasta que ves los números de México:
- 20.4 % de las personas de 12 años o más que usan internet vivió ciberacoso en 2025: 19.4 millones. En mujeres de 12 a 19 años sube a 25.4 %, una de cada cuatro.
- Cerca del 37 % de las víctimas fue contactada por identidades falsas, y el medio más usado fue WhatsApp (alrededor del 41 %).
- 61.1 % no supo quién era la persona agresora. Pero ojo: entre adolescentes de 12 a 17 años, el 63.2 % fue agredido por personas de su misma edad.
- En el primer trimestre de 2026 la CONDUSEF registró 1.5 millones de reclamaciones por posible fraude, 31.5 % más que un año antes. Son 3 de cada 4 reclamaciones del sistema financiero, y los bancos solo reembolsaron cerca del 24 % de lo reclamado. El mensaje SMS fue el anzuelo principal.
Fuentes: INEGI, MOCIBA 2025 · CONDUSEF, 1T 2026 · El Informador (desglose)
La buena noticia: casi todo esto se evita con hábitos, no con dinero. A eso vamos.
Un hacker no es un delincuente
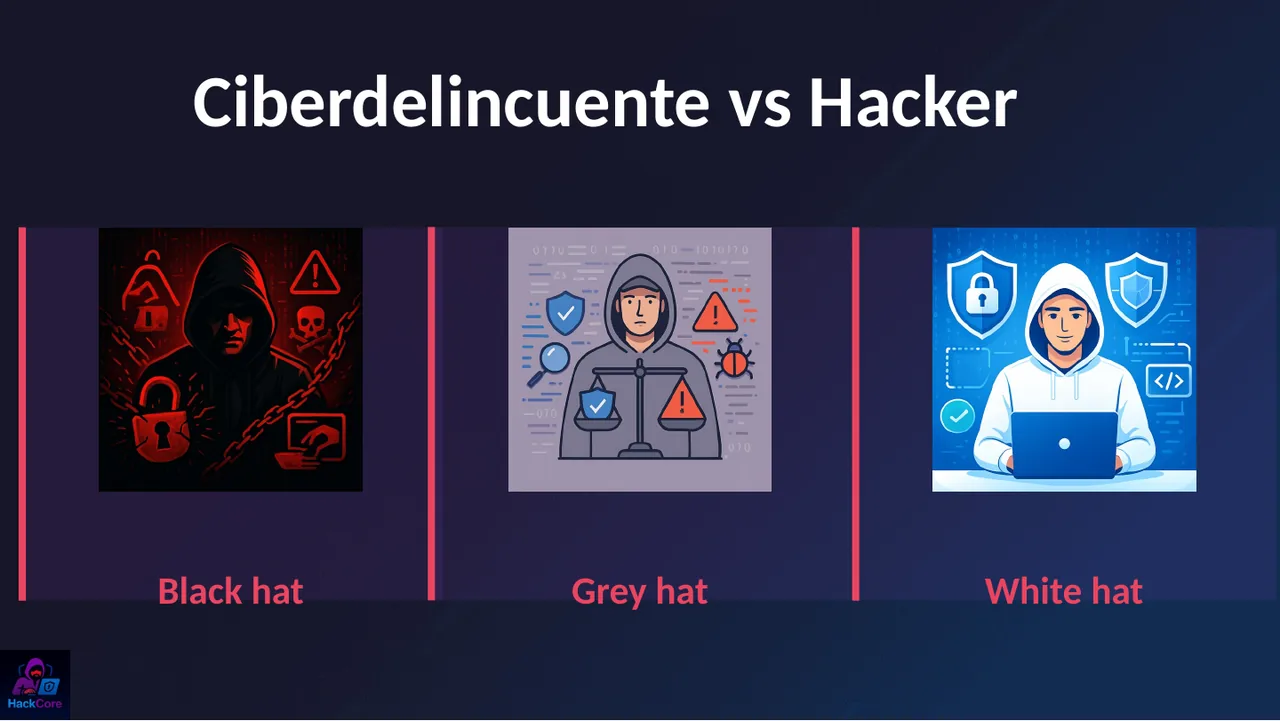
Pregunté: "¿un hacker es malo, cierto?". Casi todos dijeron que sí. Y es entendible, las noticias usan la palabra para todo. Pero hacker es alguien que entiende a fondo cómo funciona algo. El que roba es un ciberdelincuente.
- White hat: encuentra fallas con permiso para que se arreglen. Es un trabajo, y muy bien pagado.
- Black hat: las explota para robar, extorsionar o dañar.
- Grey hat: entra sin permiso, aunque luego avise. Buena intención, mala idea (y en muchos países, delito).
¿Por qué importa en casa? Porque si tu hijo dice que le gusta "hackear", puede ser el inicio de una carrera. La plática que hay que tener no es "eso es malo", sino "con permiso sí, sin permiso no".
Ellos te conocen: estafas por edad
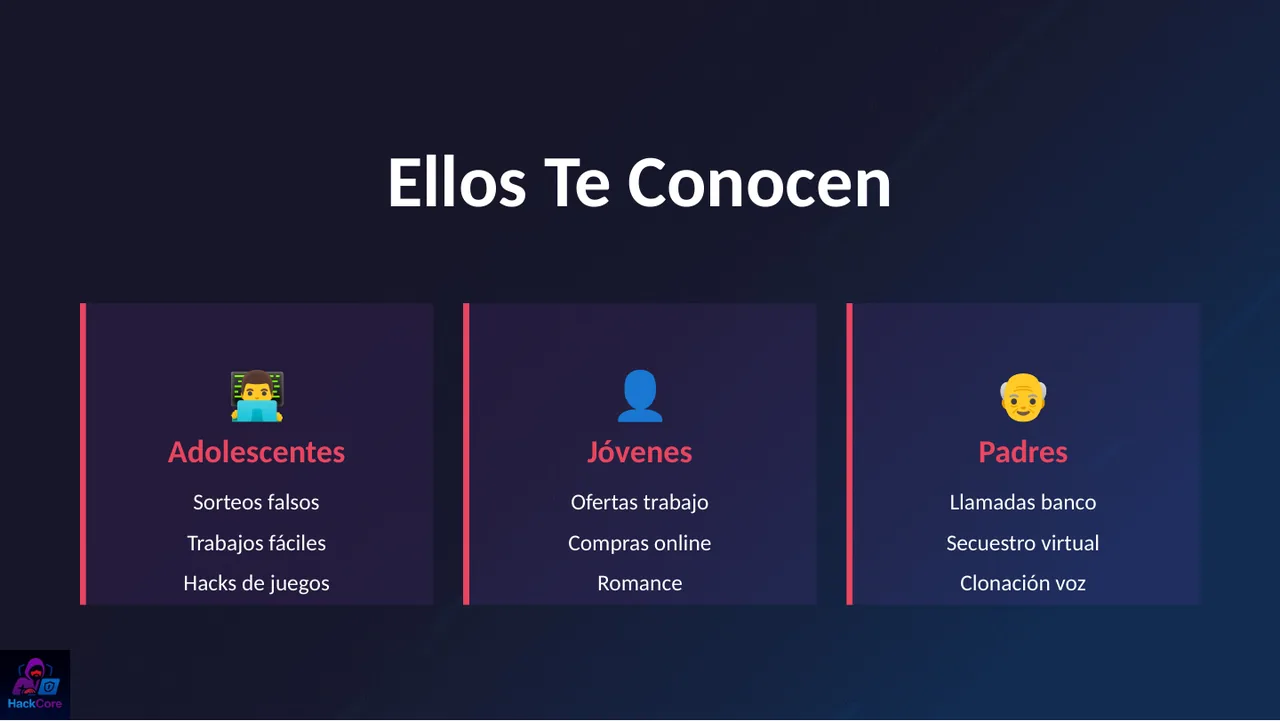
Los estafadores no atacan "a la gente", atacan a perfiles. Cada edad tiene su anzuelo:
- Adolescentes: sorteos falsos, "trabajos fáciles desde casa", hacks o skins gratis para sus juegos.
- Jóvenes: ofertas de trabajo que piden un pago por adelantado, compras en línea demasiado baratas, perfiles románticos que nunca pueden hacer videollamada.
- Padres y abuelos: llamadas "del banco", secuestro virtual (te llaman con gritos de fondo diciendo que tienen a tu hijo) y, lo más nuevo, clonación de voz con inteligencia artificial a partir de audios que tú mismo subiste.
Phishing: el arma favorita
El phishing es un engaño para que tú mismo entregues tus datos o des clic donde no debes. Llega por cuatro puertas:
- Correo: "tu cuenta será suspendida", "factura pendiente", con logos copiados.
- SMS (smishing): "tus puntos vencen hoy", "tu paquete no pudo entregarse". Es el vector número uno de fraude según la CONDUSEF.
- Redes y WhatsApp: un contacto "nuevo" con la foto de alguien que conoces, o un mensaje de un amigo al que ya le robaron la cuenta.
- Llamadas: alguien "del área de seguridad del banco" que ya sabe tu nombre y los últimos dígitos de tu tarjeta.
Regla de oro: tu banco nunca te va a pedir por teléfono, SMS o WhatsApp tu contraseña, tu NIP, el código que te llega por mensaje ni el de tu token. Si te lo piden, cuelga y llama tú al número que viene atrás de tu tarjeta.
En la plática mostré capturas de mensajes reales. Aquí no las publico porque traen nombres y números de personas reales; el patrón se repite siempre: urgencia, un monto concreto y una liga acortada.
bbva.mx.seguridad-cliente.top no es BBVA: lo que manda es lo que va justo antes del primer /, leído de derecha a izquierda.Estás regalando tu ubicación, tu rutina y tu vida
Una historia de "¡por fin de vacaciones!" también dice "mi casa está sola". Una foto de los niños con el uniforme dice a qué escuela van y a qué hora salen. La foto de la fachada con el número de la casa, igual.
- Publica las vacaciones cuando regreses, no mientras estás fuera.
- Cuidado con uniformes, fachadas, placas del coche y ubicación en tiempo real.
- Revisa quién ve tus historias: "Amigos cercanos" existe por algo.
- Las redes grandes suelen borrar los datos de ubicación (metadatos) de las fotos al subirlas, pero si mandas la foto como archivo, por correo o por una liga de la nube, la ubicación GPS puede ir incluida.
Ese iPhone a $2,000 no es una ganga, es una trampa
Si el precio es demasiado bueno, el producto no existe. En compras en línea la pregunta clave es: si algo sale mal, ¿quién me devuelve el dinero?
✗ Evita
- Transferencia a una persona
- Depósito en efectivo o en tiendas
- Criptomonedas
✓ Prefiere
- Tarjeta de crédito (o digital)
- PayPal
- Mercado Pago, sin salirte de la plataforma
Con tarjeta o dentro de una plataforma tienes a quién reclamarle. Con una transferencia a un desconocido, ese dinero ya se fue. Si el vendedor te pide "mejor por fuera para ahorrarnos la comisión", ahí termina la compra.
Una app de linterna no necesita tu ubicación
Cada app pide permisos: cámara, micrófono, ubicación, contactos. Muchas piden más de lo que necesitan, porque tus datos también se venden.
- Android: Ajustes → Seguridad y privacidad → Administrador de permisos.
- iPhone: Ajustes → Privacidad y seguridad.
Revisa ubicación, micrófono y contactos. Si una app no tiene una razón clara para usarlos, quítaselos. Si ya ni la usas, desinstálala.
¿password123? Eso explica mucho
Las contraseñas débiles siguen siendo la puerta más fácil: 123456, tu nombre, la fecha de cumpleaños del niño. Una contraseña fuerte:
- Es larga: mínimo 12 caracteres; mejor una frase de 4 o 5 palabras que nada tenga que ver entre sí.
- Es única para cada cuenta. Si se filtra una, no caen todas.
- No la tienes que recordar: para eso existe un gestor de contraseñas.
Y encima de todo, activa la verificación en dos pasos (2FA): aunque alguien tenga tu contraseña, le falta el segundo factor.
Herramientas gratis que sí recomiendo
- Bitwarden: gestor de contraseñas gratuito y de código abierto, en celular, compu y navegador.
- Google Authenticator o Microsoft Authenticator: códigos de 2FA. Son mejores que los SMS, porque los mensajes se pueden interceptar o te pueden robar la línea.
- haveibeenpwned.com: escribe tu correo y te dice si apareció en alguna filtración.
- Microsoft Defender: ya viene en Windows y para la mayoría de las casas es suficiente. Solo mantenlo actualizado.
Videojuegos y redes: un paraíso para estafadores
Donde están los niños y adolescentes, están los estafadores. En los juegos se ven skins "gratis" que piden tu usuario y contraseña, cuentas robadas, mods que traen malware, y presión para gastar en microtransacciones. En redes, perfiles falsos, bots y personas adultas que buscan ganarse la confianza de menores (grooming).
- Activa los controles parentales de la consola o la tienda de apps, y un límite de compras.
- Nada "gratis" pide la contraseña de la cuenta. Nada.
- Que los niños sepan que si un adulto les pide secretos, fotos o cambiar a otra app, te lo cuenten, sin que eso signifique que les quitas el juego.
PARA · MIRA · PIENSA: tu escudo
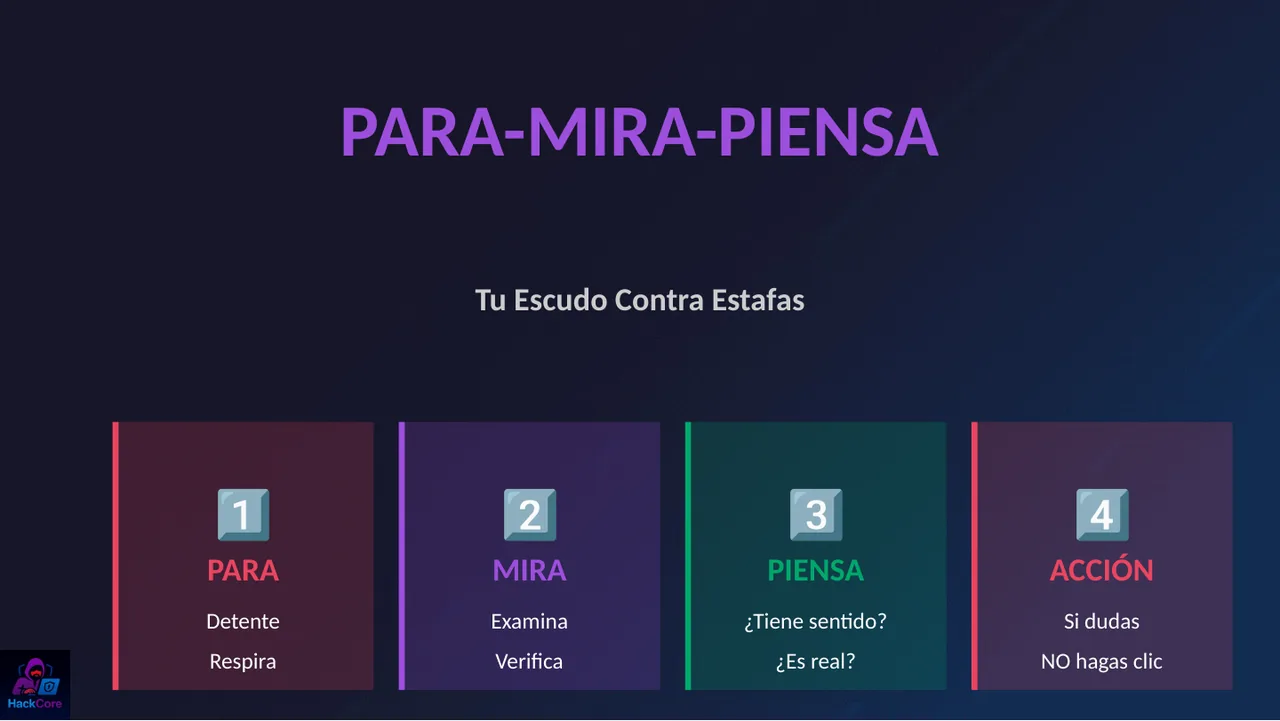
Si solo te quedas con una cosa de todo el artículo, que sea esta. Todas las estafas funcionan con prisa y emoción: miedo, urgencia, ilusión. El antídoto es frenar:
- PARA. Detente y respira. Nada legítimo se pierde por esperar cinco minutos.
- MIRA. ¿Quién lo manda en realidad? ¿La liga lleva al sitio oficial? ¿El número es el de siempre?
- PIENSA. ¿Tiene sentido? ¿Por qué me pedirían esto por aquí?
- ACCIÓN. Si dudas, no des clic. Verifica por otro canal: llama tú, abre la app oficial, pregunta en casa.
La confianza es más fuerte que el miedo
Esta fue la parte que más movió al público. Si un hijo cae en una estafa y su primera reacción es esconderlo porque le van a quitar el celular, el estafador gana tiempo. Muchas extorsiones crecen justo porque la víctima tiene miedo de contarlo.
- Sin castigos por haber caído: primero se ayuda, luego se aprende.
- Comunicación abierta: platiquen de estafas como de cualquier otro peligro de la calle.
- Den el ejemplo: cuenten ustedes también cuando casi caen en algo.
Dos casos (ilustrativos)
Estos casos no son de personas reales: los armamos con los patrones que más se repiten en los reportes, para que se entienda cómo se ve una estafa de principio a fin.
María, 16 años: el "trabajo fácil"
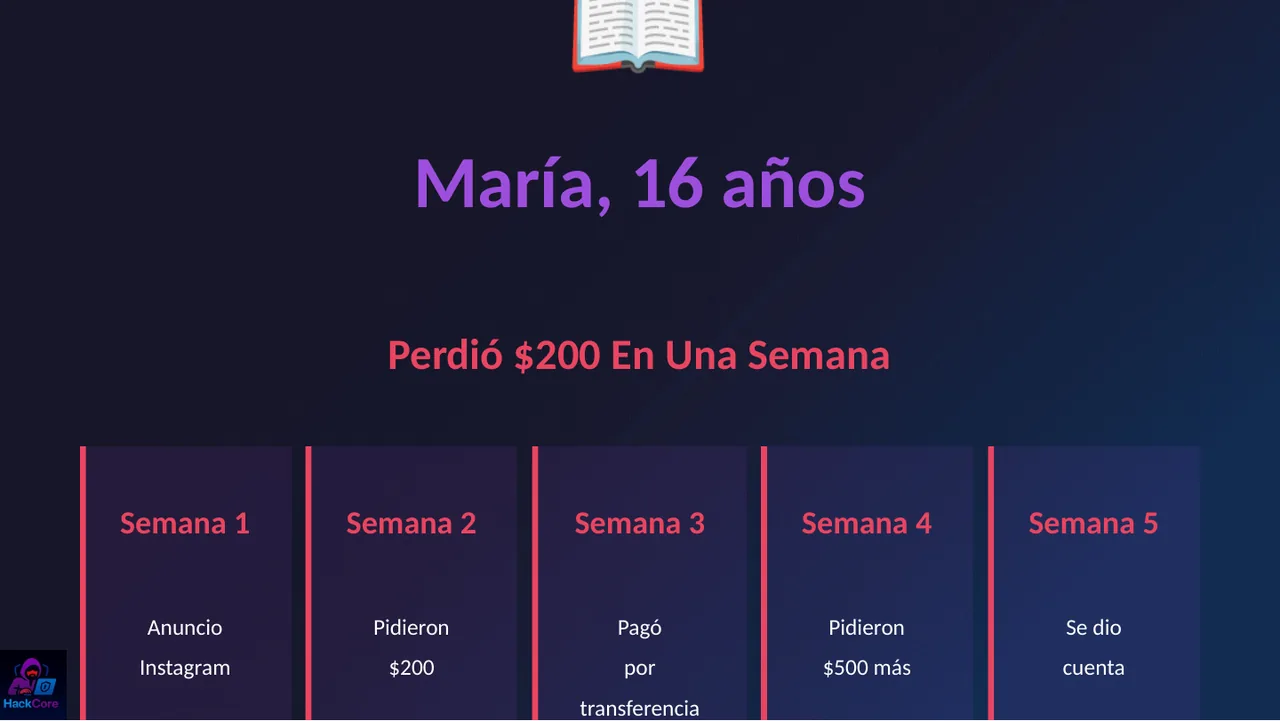
- Ve un anuncio en Instagram: ganar dinero desde casa, sin experiencia.
- Le piden $200 de "registro".
- Paga por transferencia (la forma de pago sin protección).
- Le piden $500 más para "liberar" sus ganancias.
- Se da cuenta. Los $200 no regresan.
Lección: ningún trabajo real te cobra por contratarte. Si suena demasiado bueno, es falso. Y el segundo cobro siempre llega: el estafador ya sabe que pagas.
Juan, 45 años: el "comprobante"
Juan tiene un negocio. Un "cliente nuevo" le manda por correo su comprobante de pago: comprobante.pdf.exe. Juan lo abre. Es ransomware: roba información y cifra los archivos de todos los equipos de la red. Luego piden un pago para "liberarlos", sin ninguna garantía de que cumplan.
- Configura Windows para mostrar las extensiones de archivo: un
.pdf.exeno es un PDF. - Ten respaldos que no estén conectados todo el tiempo: una copia fuera de la red y otra en la nube.
- Mantén el sistema y el antivirus actualizados.
Tu misión de esta noche: 30 minutos
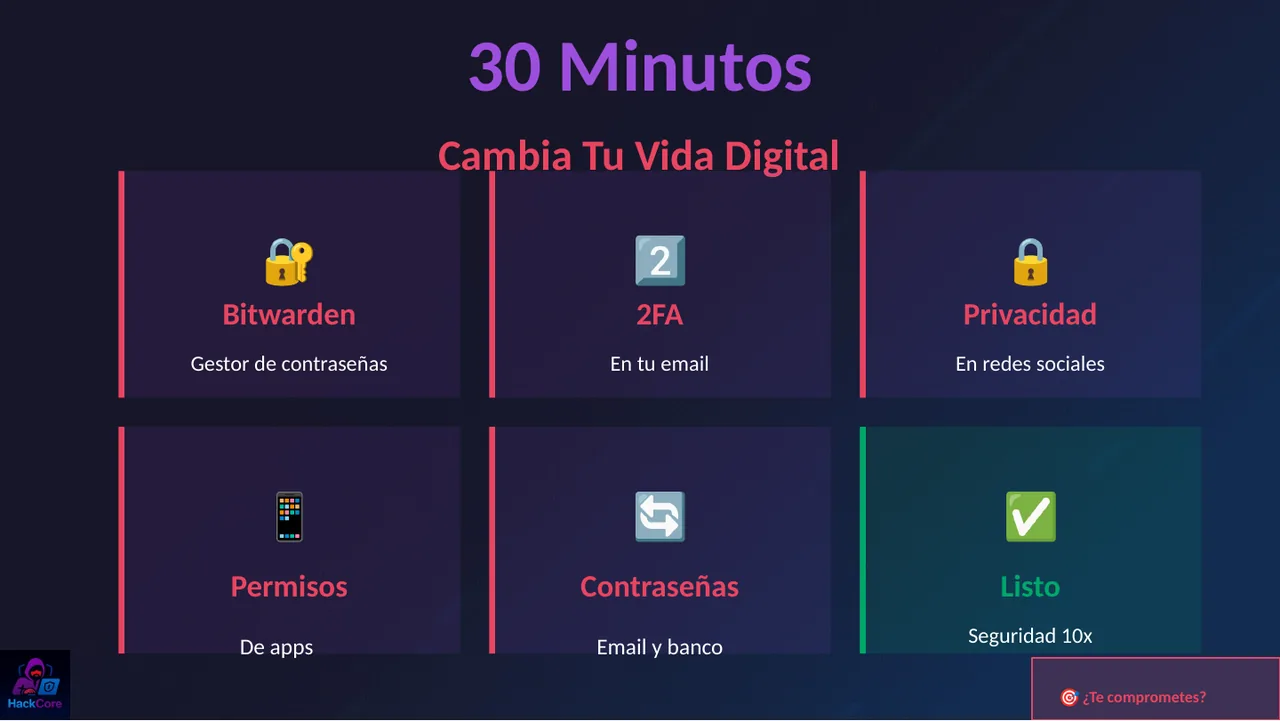
Cerramos la plática con un reto. Seis bloques de cinco minutos, y tu seguridad sube muchísimo:
- 2FA en tu correo (5 min). Tu correo es la llave maestra: con él se recuperan todas tus demás cuentas.
- Instala Bitwarden (5 min) y guarda ahí tus primeras contraseñas.
- Privacidad en redes (5 min): perfil privado, quién ve tus historias y tu ubicación.
- Permisos de apps (5 min): quita ubicación, micrófono y contactos a las que no los necesitan.
- Cambia las contraseñas del correo y del banco (5 min) por unas largas y únicas.
- Palabra clave familiar (5 min): acuérdenla hoy en la cena.
Si ya te pasó: qué hacer
- No pagues más y no sigas respondiendo. Si hay extorsión, pagar casi nunca la termina.
- No borres nada: guarda capturas de pantalla, números, ligas y comprobantes.
- Llama a tu banco al número de tu tarjeta para bloquearla y levantar la aclaración cuanto antes.
- Cambia contraseñas desde un dispositivo que no esté comprometido y cierra las sesiones abiertas.
- Reporta: a la CONDUSEF si hubo cargos, y a la línea 088 de la Guardia Nacional o a la policía cibernética de tu estado.
- Avisa a tus contactos si te robaron una cuenta, antes de que el estafador les escriba en tu nombre.
Para seguir aprendiendo
- WeLiveSecurity (ESET Latinoamérica): alertas de estafas explicadas en español.
- INCIBE, Ciudadanía: guías prácticas para familias (es de España, pero casi todo aplica igual).
- haveibeenpwned.com y bitwarden.com.
Si quieres esta plática para tu escuela, empresa o comunidad, escríbenos. Y si te sirvió, compártelo con esa persona que todavía usa 123456. Todos tenemos una.